

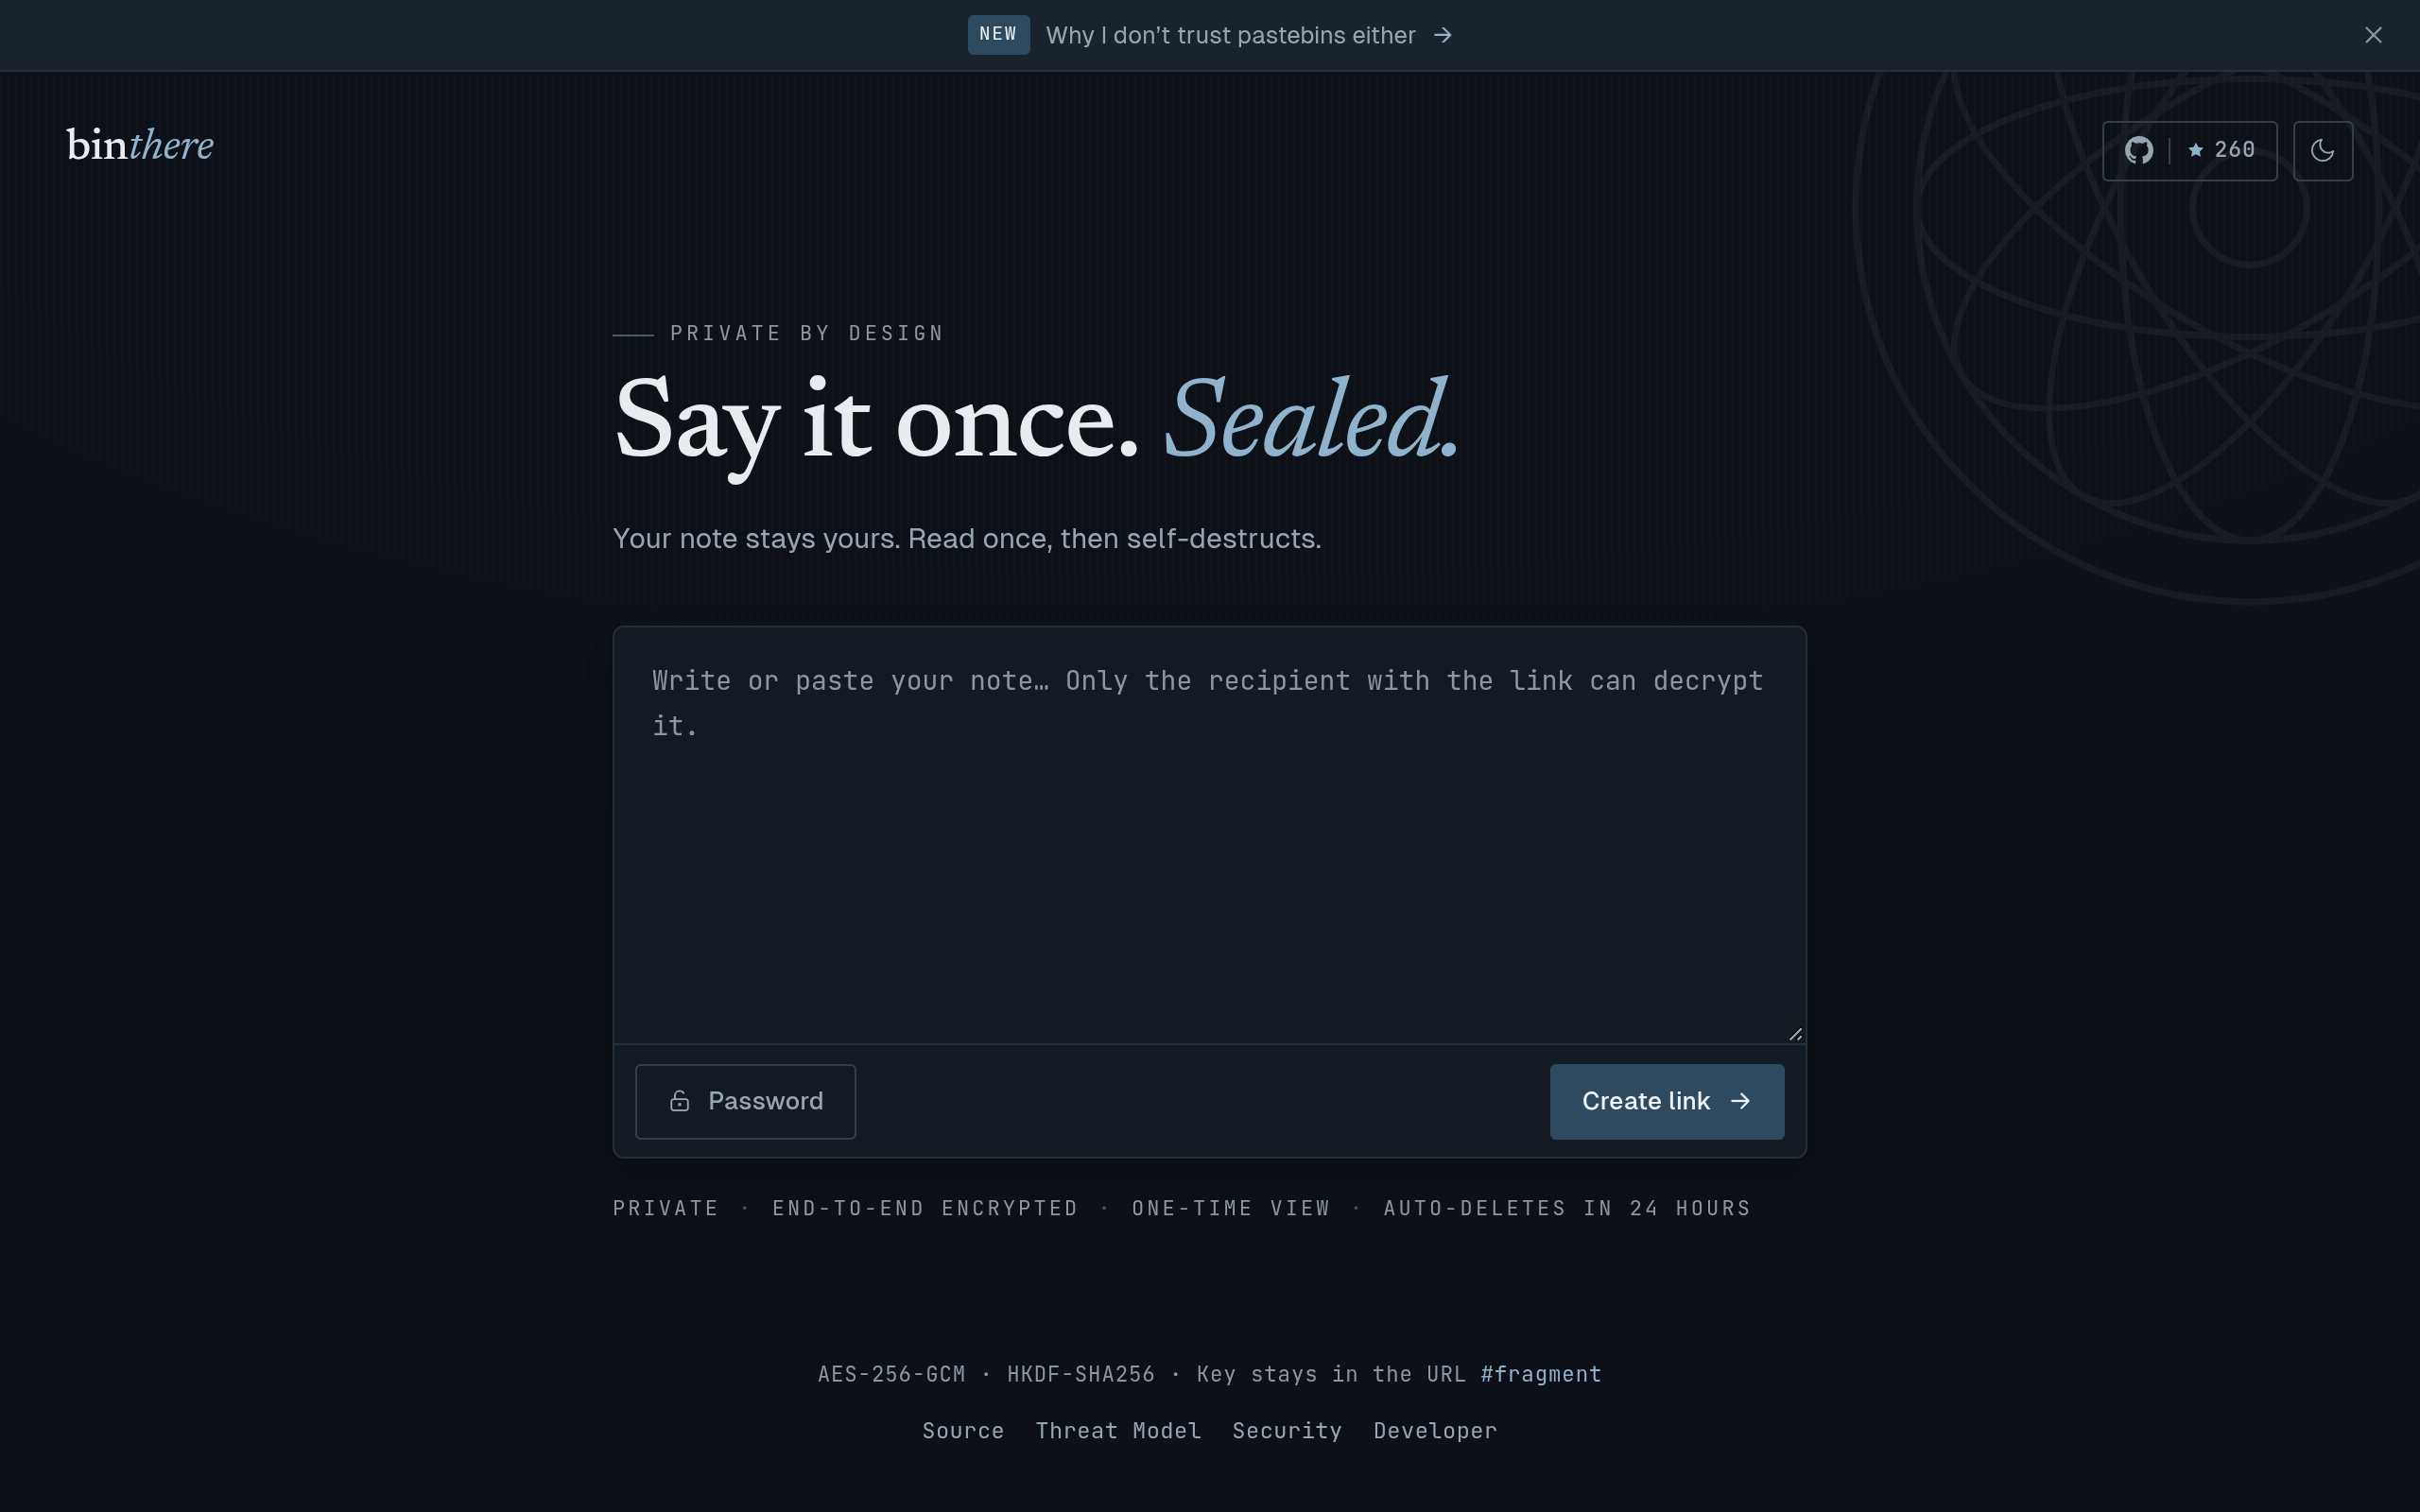
微信、QQ 里传个服务器密码或一次性验证码,最怕的就是:对方看完忘了删,聊天记录里长年躺着一条明文敏感信息;更别说被多手转发后,根本不知道多少人在围观。binthere 就是为这种"只说一次"的场景造的:一个阅后即焚的加密便条工具,内容在你的浏览器里先用 AES-256-GCM 锁好,服务器只收到一团它永远读不懂的密文,链接被打开一次就当场销毁,没被读过的内容 24 小时后也自动删除。
它到底是怎么"说完就忘"的
binthere 的核心是一套"零知识"设计,秘密只活在你的浏览器和收件人的浏览器里:
- 本地加密:你输入的便条在离开设备之前就被浏览器用 AES-256-GCM(配合 HKDF-SHA256 派生密钥)加密,上传的只是密文。服务器没有密钥,运维想看也看不了。
- 密钥藏在 URL 的
#后面:整个设计的巧妙之处是,解密密钥放在链接的 fragment 里——浏览器按 HTTP 规范不会把#及其后面的内容发给任何服务器。所以链路是"密文走服务器,密钥只走你的链接",两条路永远不碰头。 - 真正的阅后即焚:每个便条默认只能被读取一次,第一个打开的人能看,后续所有人看到的都是 410 Gone(已销毁)。服务端用 Durable Object 保证这是原子操作,就算两个人同时点开,也只有一个赢家。
- 24 小时自动删除:没被读过的内容也不会赖在服务器上,24 小时一到自动清除。链接一旦丢失,连作者自己都找不回来——没有后门索引,这是设计上的"无情"。
生成链接时你还可以顺手做三件事:给便条再加一层密码(密码和链接密钥缺一不可)、一键复制链接、生成二维码发给对方手机扫。对收件人来说零门槛,点开链接就能看,不用装任何东西。
和 PrivateBin 这类老牌工具有什么不同
binthere 受 PrivateBin 的零知识模型启发,但做的是减法:没有庞大的 PHP 服务端,整个后端只是一个 Cloudflare Worker(静态资源 + KV + Durable Object),前端没有任何构建步骤和客户端框架,去掉了老一代工具里几百 KB 的 jQuery/Bootstrap 包袱。好处是诚实而实在:自部署一条命令就能跑起来,免费层就足够个人使用;并且仓库里有冻结的加密协议规范和测试向量,密码学家可以逐字节验证实现。
它还有一个官方命令行客户端(npm 包 binthere,零运行时依赖):终端里 git diff | npx binthere 就能直接吐出一条分享链接,程序员传密钥、贴报错日志很顺手。
价格与隐私
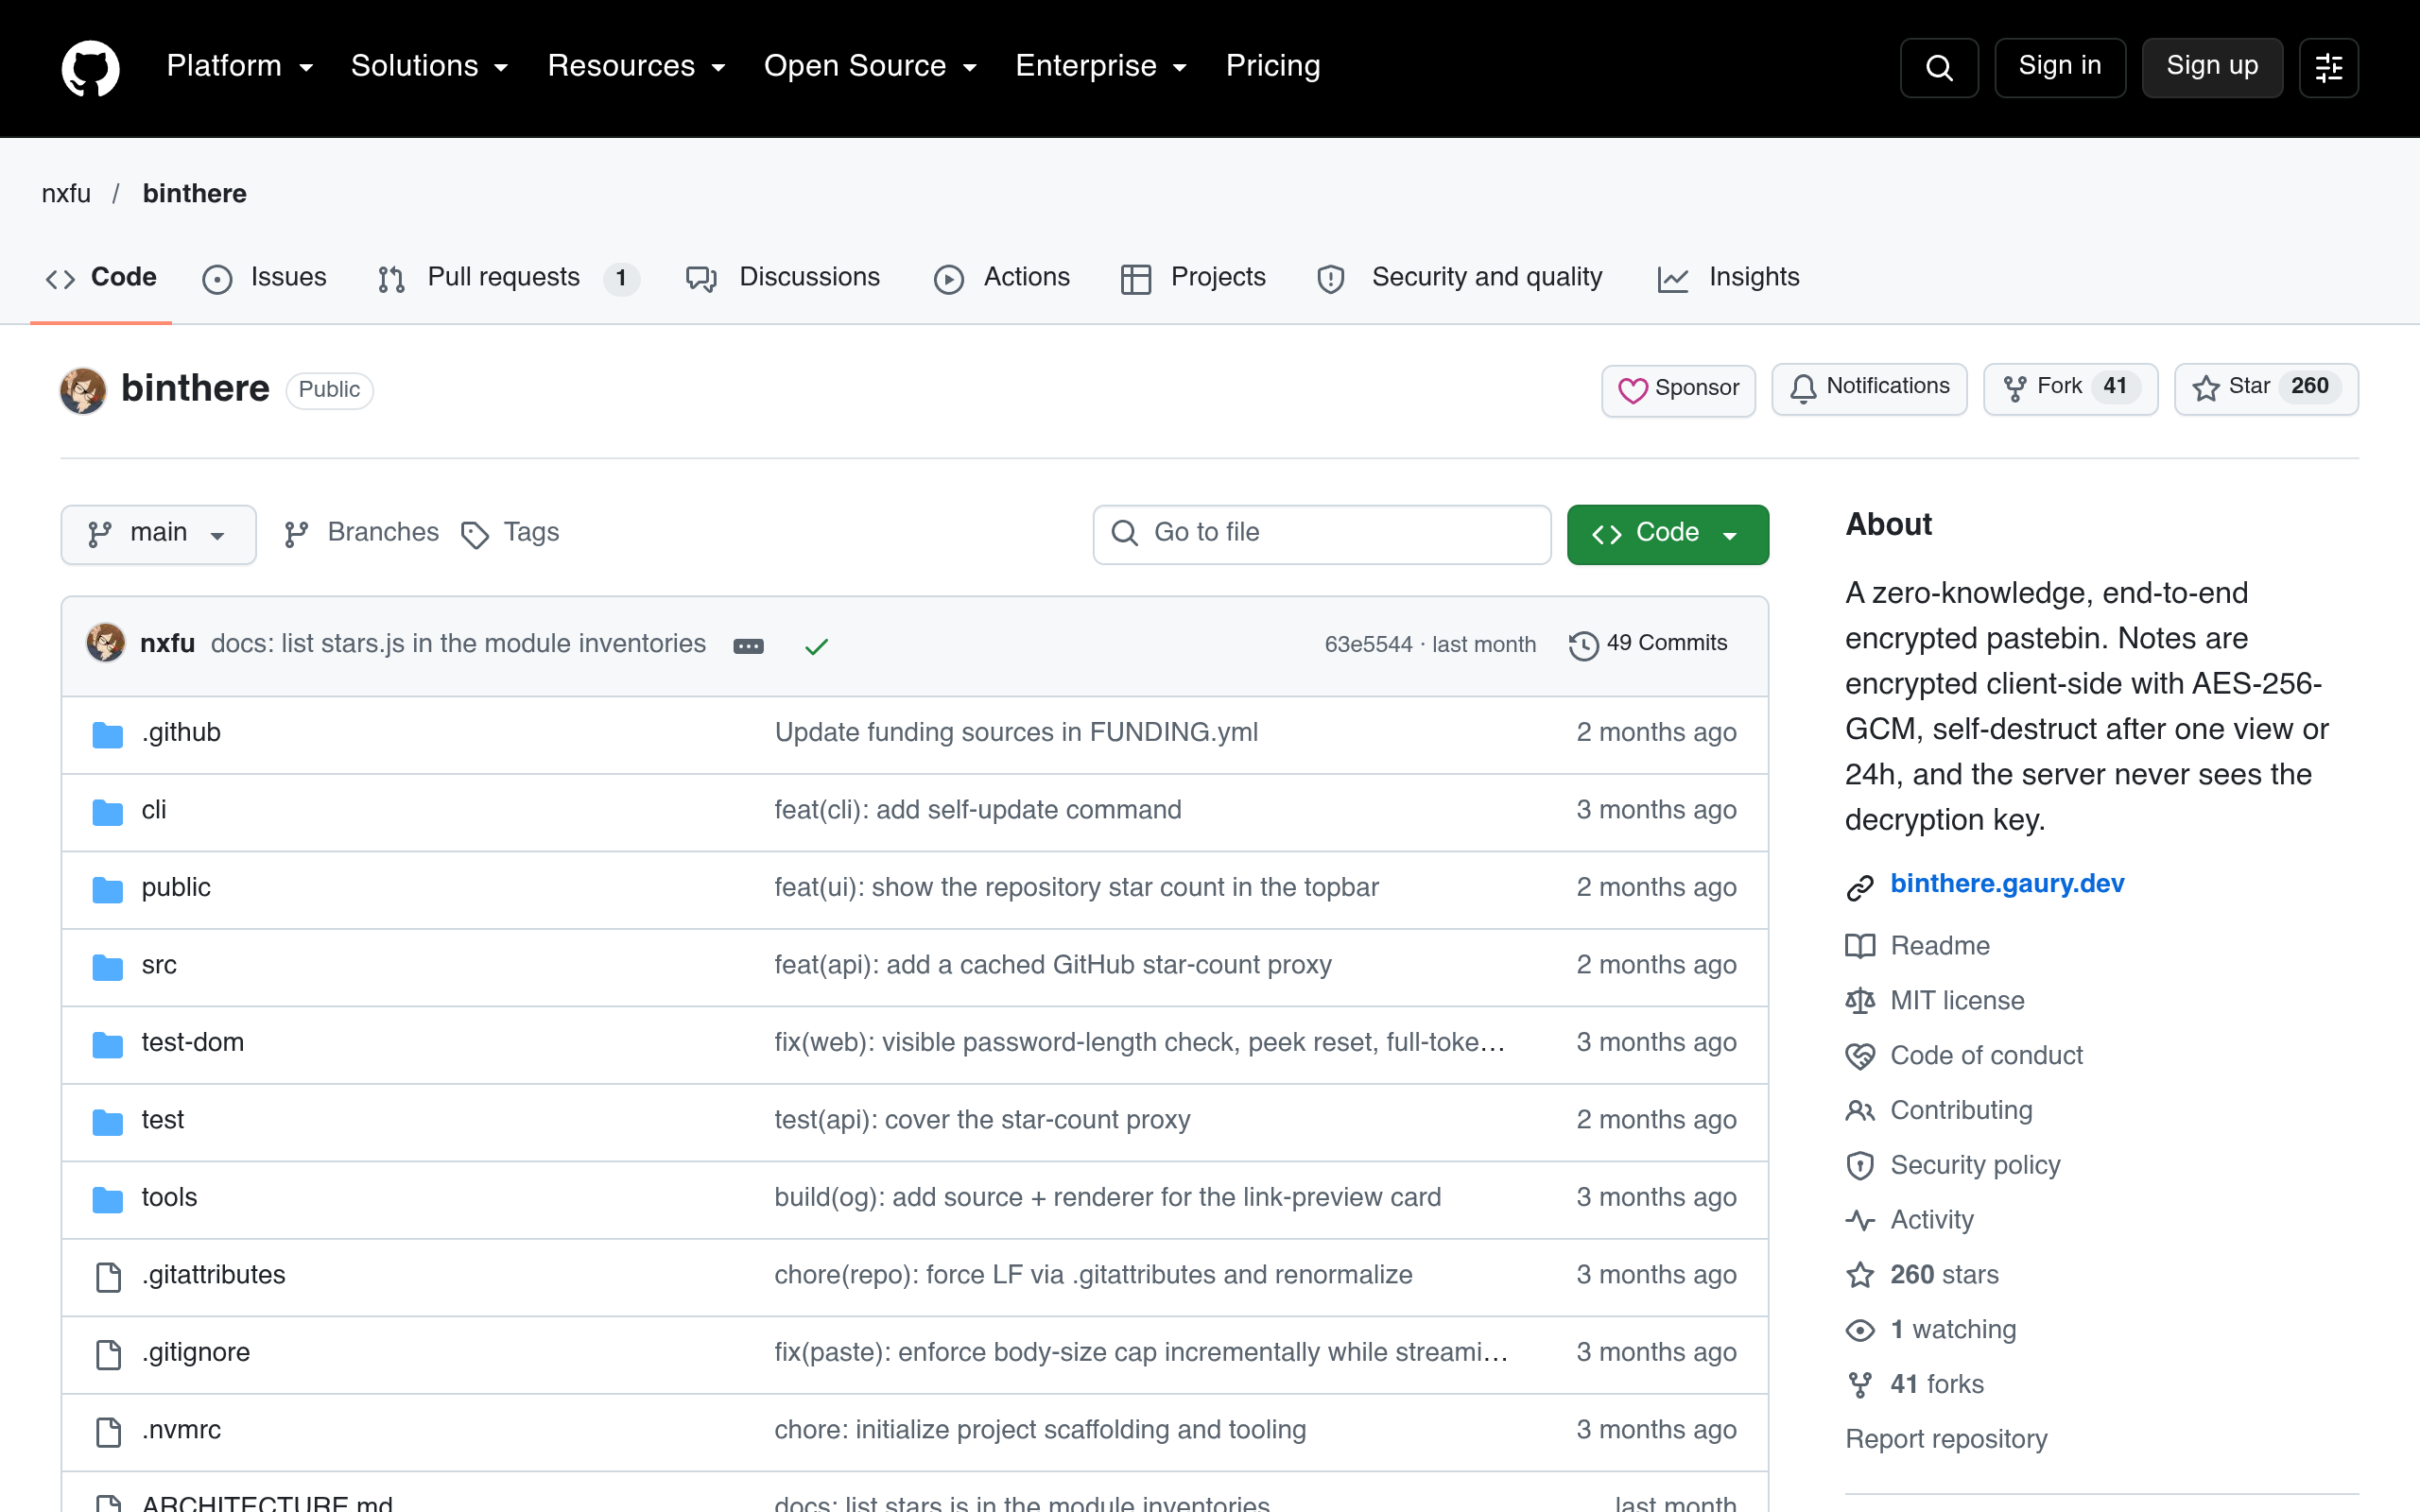
- 完全免费,MIT 开源(GitHub:nxfu/binthere),无需注册、没有账号体系
- 无追踪、无分析代码、无第三方脚本,页面是严格的 CSP 自托管字体
- 作者在威胁模型里写得很坦白:服务器仍然能看到 IP、访问时间和密文大小(它保的是隐私而非匿名),且和所有浏览器内加密一样,你信任的是站点当时发给你的那份代码。SECURITY.md 里有完整说明,建议传极度敏感内容前先读一遍
上手一句话
打开 binthere.gaury.dev,粘贴内容、点 Create link,把带 # 的完整链接发给对方——对方看完,内容即焚。
评论区